
Büro-IT, Leittechnik und Fernwartung wachsen zusammen, und jede Verbindung ist ein möglicher Weg zur Steuerung. Wir prüfen IT und OT, finden die offenen Türen und helfen Ihnen, die Vorgaben der Stromversorgungsverordnung nachweisbar zu erfüllen.
So sieht das Netz vieler Energieversorger vereinfacht aus. Die roten Punkte zeigen, wo Angreifer am häufigsten hineinkommen und was wir dort prüfen.
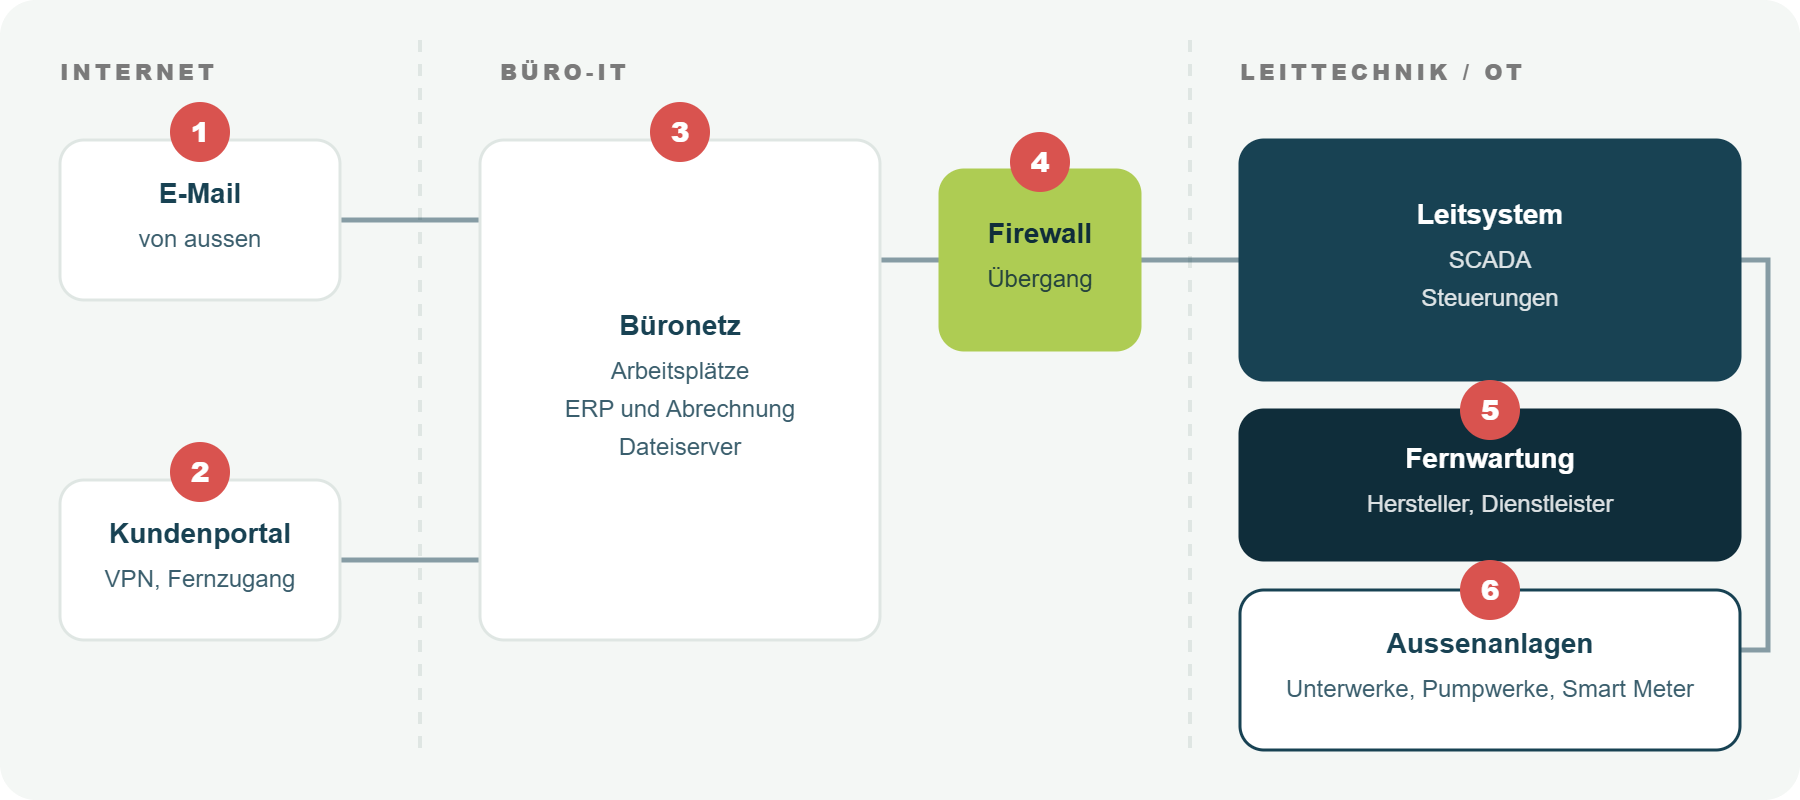
Der häufigste Einstieg: eine täuschend echte Mail an Verwaltung oder Pikett.
Wir prüfen: Phishing-Test und Awareness
Alles, was aus dem Internet erreichbar ist, wird automatisch abgesucht.
Wir prüfen: Exposure-Analyse und Penetration Test
Ist ein Angreifer drin, breitet er sich hier aus: über veraltete Server, zu viele Administratorrechte und schwache Passwörter.
Wir prüfen: Security Audit und interner Penetration Test
Ist die Trennung durchlässig, führt ein infizierter Büro-PC bis zur Steuerung.
Wir prüfen: Penetration Test der Netztrennung
Zugänge von Herstellern und Dienstleistern sind oft dauerhaft offen und kaum überwacht.
Wir prüfen: Prüfung der Fernzugänge und Überwachung
Unterwerke, Pumpwerke und Zähler im Feld, oft über Mobilfunk angebunden und mit Standardpasswörtern.
Wir prüfen: Security Audit der Aussenanlagen
Büro-IT, Leittechnik und Fernwartung wachsen zusammen. Oft weiss niemand genau, welche Geräte im Netz sind und wer mit wem spricht. Ein Analysesensor hört passiv mit und schafft Transparenz, ohne die Versorgung zu gefährden.
Der Sensor hört nur mit (read-only). Kein Eingriff in Ihre Anlagen.
Auch unbekannte und vergessene Geräte im Netz.
Kommunikation zwischen Büro-IT, Steuerung und Aussenwelt.
Veraltete Protokolle, offene Übergänge, auffälliger Verkehr.
An einen Spiegelport, keine Installation auf Ihren Anlagen.
Über einen vereinbarten Zeitraum zeichnen wir den Netzwerkverkehr mit.
Wer spricht mit wem, Schwachstellen und priorisierte Massnahmen.
Unternehmen der Strombranche müssen Mindestanforderungen an die Informations- und Kommunikationssicherheit erfüllen. Sie orientieren sich am IKT-Minimalstandard und sind nach Schutzniveau abgestuft.
Unser Beitrag: Ein Security Audit nach IKT-Minimalstandard zeigt, wo Sie stehen und was zum geforderten Schutzniveau fehlt.
Cyberangriffe auf kritische Infrastrukturen müssen innert 24 Stunden nach Entdeckung dem Bundesamt für Cybersicherheit gemeldet werden.
Unser Beitrag: Das Agentic SOC erkennt Angriffe rund um die Uhr und sichert alle Spuren extern, auch wenn Systeme verschlüsselt werden.
Ein Kraftwerk ist kein Büro. Deshalb gehen wir in der Leittechnik besonders vorsichtig vor.

Sven Spescha
CTO & Partner, ONAX AG
Jahrzehntelange Erfahrung in IT- und Netzwerksicherheit für Unternehmen, Gemeinden und Institutionen in der ganzen Schweiz.
Netztrennung, Fernzugänge und Schnittstellen realistisch prüfen.
Ja. Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen, dazu gehört die Energieversorgung, Cyberangriffe innert 24 Stunden nach Entdeckung dem Bundesamt für Cybersicherheit (BACS) melden.
Seit dem 1. Juli 2024 verlangt die Stromversorgungsverordnung (StromVV) von Unternehmen der Strombranche Mindestanforderungen an die Informations- und Kommunikationssicherheit. Die Anforderungen orientieren sich am IKT-Minimalstandard und sind nach Schutzniveau abgestuft.
Ja. Im Security Audit und im Penetration Test betrachten wir neben der Büro-IT auch Übergänge zu Leit- und Steuerungssystemen, Fernwartungszugänge und die Netztrennung.
Nein. Eingriffe in produktive Anlagen erfolgen nur nach vorgängiger Absprache und in vereinbarten Zeitfenstern. In der Leittechnik arbeiten wir wo immer möglich passiv, also beobachtend statt angreifend.
Ja. Zu unseren Kunden gehören unter anderem die Kraftwerke Hinterrhein und Regio Energie Amriswil.
Wir zeigen es Ihnen in einem vertraulichen, unverbindlichen Gespräch.